Proxy WWW z SSL
Zabezpieczenie połączenia z Twoim serwerem GPU jest kluczowym rozważaniem dla każdego dewelopera. Upewnienie się, że praca jest dostępna przy jednoczesnym utrzymaniu bezpieczeństwa, ma duże znaczenie podczas tworzenia kolejnej wielkiej rzeczy w dziedzinie AI! Przed kontynuacją upewnij się również, że przeczytałeś/aś 🌍 Dostęp przez HTTPS (Jak uzyskać dostęp do swojego Bliba za pomocą SSL) oraz 🛡️ Spersonalizowalny filtr sieciowy na poziomie Trooper.AI.
👮 Dla zapewnienia optymalnego bezpieczeństwa i skalowalności, nie udostępniaj tego punktu końcowego bezpośrednio publicznym użytkownikom. Zaimplementuj dedykowany serwer WWW do zarządzania interakcjami z użytkownikami, który następnie będzie komunikował się z Twoim serwerem GPU. Ta architektura jest zgodna z najlepszymi praktykami i standardami branżowymi.
Pani/Pan może zainstalować wiele instancji Web Proxy SSL na tym samym GPU Blib. Każda instancja działa niezależnie i może przekierowywać ruch do różnych usług wewnętrznych lub portów.
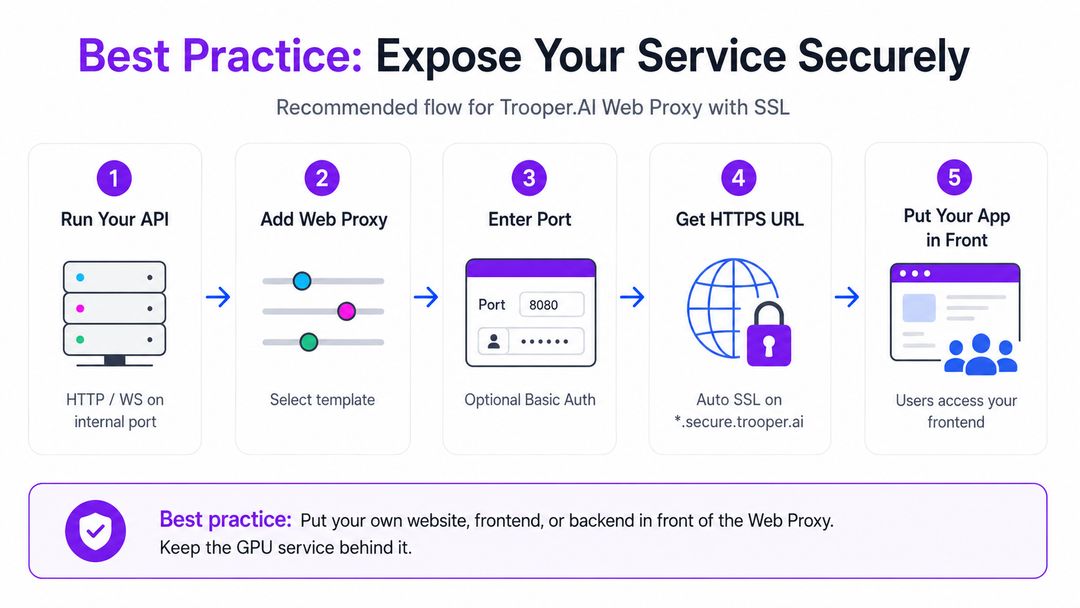
Prosty, Bezpieczny Dostęp do Wewnętrznej Usługi przez Internet
Ten szablon zapewnia prosty sposób dla klientów na udostępnienie wewnętrznej usługi (HTTP lub WebSocket) w Internecie za pomocą systemu routerów Trooper.AI. Automatycznie tworzy bezpieczny punkt końcowy HTTPS z bezpłatnym certyfikatem SSL, przekazując ruch do dowolnego portu wewnętrznego maszyny klienta.
Celem jest prostota: zainstaluj mały proxy, określ wewnętrzny port i natychmiast uzyskaj bezpieczny, dostępny zewnętrznie adres URL.
Cały ruch z punktu końcowego SSL Webproxy do publicznego portu twojej maszyny jest kierowany w naszej sieci wewnętrznej, całkowicie omijając Internet. Jest to znacząca zaleta bezpieczeństwa Trooper.AI.
Główne cechy
1. Publiczny punkt końcowy HTTPS
Twoja wewnętrzna usługa staje się dostępna pod adresem *.secure.trooper.ai poddomena, kierowana przez infrastrukturę Trooper.AI z automatycznymi certyfikatami SSL.
2. Pełne wsparcie dla WebSocket
Szablon przekazuje zarówno standardowy ruch HTTP, jak i połączenia WebSocket bez dodatkowej konfiguracji.
3. Opcjonalne zabezpieczenie hasłem
Jeśli podane zostaną nazwa użytkownika i hasło, punkt końcowy zostanie zabezpieczony za pomocą Basic Auth. Pozostawienie obu pól pustych wyłącza uwierzytelnianie.
4. Czysta i minimalna konfiguracja
Każda zainstalowana instancja SSL Web Proxy tworzy dedykowany punkt końcowy proxy, słucha na automatycznie przypisanym zewnętrznym porcie i przekierowuje ruch do skonfigurowanej wewnętrznej usługi.
Jak to działa
Dane wejściowe
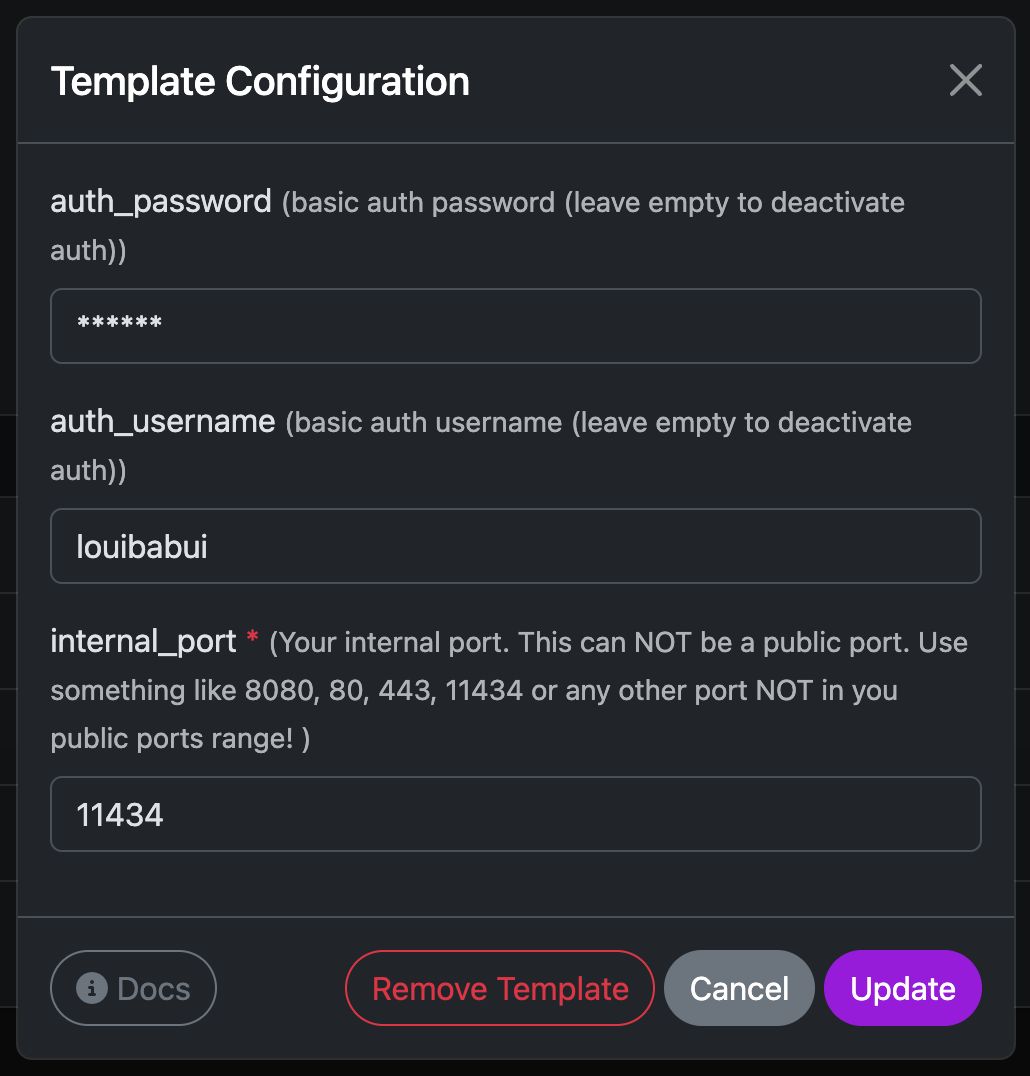
Ustawiasz tylko konfigurację szablonu przed instalacją.
Zewnętrzny port zostanie przypisany automatycznie i wyświetlony obok nazwy szablonu, tak jak w przypadku innych szablonów.
⚠️ Nie używaj portu 443 i nie podawaj certyfikatu samopodpisanego na swoim porcie!
Przepływ wewnętrzny
- Zainstalowano Nginx (wraz z obsługą htpasswd).
- W przypadku włączenia uwierzytelniania, tworzony jest plik hasła.
- Konfiguracja proxy jest umieszczona pod
/etc/nginx/sites-available/trooperai-webproxy-<external_port> - Konfiguracja przekierowuje cały ruch przychodzący do
http://127.0.0.1:<internal_port>. - Nagłówki aktualizacji WebSocket są przekazywane automatycznie.
- Nginx zostaje przeładowany, a punkt końcowy staje się aktywny.
Klasy czasowe
| Typ ruchu | Jak jest wykrywane | Limit czasu połączenia proxy |
|---|---|---|
| Standardowa żądanie/odpowiedź HTTP | Wszystko, czego nie udało się dopasować | 60 s (DOMYŚLNIE) |
| Czat/Strumieniowanie (SSE / NDJSON) | Ścieżka zawiera /api/chat, /chat/completions, /api/generate, /generate, /stream, /events lub nagłówek Accept: text/event-stream / application/x-ndjson – oraz jest strumieniowany! (zobacz poniżej) ❌ Korekta poprawna: ⟨Oryginalne słowo „AND” pozostawione bez tłumaczenia dla zachowania spójności z kontekstem technicznym i angielskim terminem w zdaniu. Poprawny zapis: ⟩
✅ Nagłówek Accept: text/event-stream ⟨lub→or〉 application/x-ndjson ⟨i→AND›› oraz strumieniowanie! (zobacz poniżej) |
10 min (DŁUGI) |
| Pobieranie dużych plików | Range nagłówek, ścieżka/rozszerzenie pliku Accept: application/octet-stream |
30 min (PŁIK) |
| WebSocket | Uaktualnienie HTTP do WS/WSS | Brak limitu czasowego oczekiwania proxy |
Proxy również dynamicznie podnosi limity czasowe na poziomie odpowiedzi (np. jeśli serwer zwraca kod
206lub nagłówekContent-Disposition: attachment, automatycznie przechodzi na limit czasu typu PŁIK DO POBRANIA, nawet gdy żądanie początkowo nie zostało zaklasyfikowane jako pobieranie).
⚠️ Długi czas oczekiwania na strumieniowanie działa tylko wtedy, gdy usługa Pan/Pani strumieniuje odpowiedź! Powolne lub nienadające się do strumieniowania żądania mogą zostać przerwane po 60 sekundach. Upewnijcie się również, że TTFT jest poniżej 60s i dane płyną ciągłym strumieniem.!
Darmowy certyfikat SSL w zestawie
Po aktywacji router Trooper.AI wykrywa otwarty port, wystawia darmowy certyfikat SSL i publikuje Twój bezpieczny punkt końcowy.
Przykładowy wynik
Przyjmując domenę przypisaną przez Trooper.AI, taką jak:
myapp123-husky-delta.secure.trooper.ai
oraz automatycznie przypisany zewnętrzny port proxy (np. 12345), z usługą nasłuchującą na porcie 8080,
Przepływ połączenia będzie następujący: https://myapp123-husky-delta.secure.trooper.ai -> 12345 -> 8080.
To bezpiecznie przekierowuje ruch z publicznego punktu końcowego HTTPS do Twojej wewnętrznej usługi.
Rozwiązywanie problemów
Zebraliśmy odpowiedzi na częste pytania dotyczące funkcji webproxy. W przypadku indywidualnej pomocy skontaktuj się z naszym zespołem wsparcia: Kontakty Wsparcia.
Gdzie znaleźć moją domenę HTTPS?
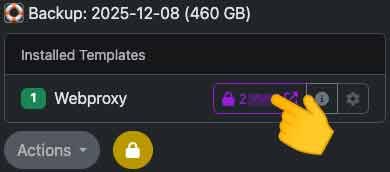
Upewnij się, że Twoja wewnętrzna usługa działa na pożądanym porcie, następnie zainstaluj lub zaktualizuj odpowiednią instancję Web Proxy SSL. Przypisana jej domena oraz status aktywacji SSL (oznaczony ikoną kłódki) zostaną wyświetlone.
⚠️ Brak ikony z zamkiem? Endpoint jest aktywowany tylko wtedy, gdy Twoja wewnętrzna usługa odpowiada na / kodem stanu HTTP między 200 a 499 w ciągu 1,5 sekundy. Błąd 5xx, odrzucenie połączenia lub wolniejsza odpowiedź utrzymają endpoint nieaktywny. Usługi chronione logowaniem zwracające kody 401/403 są prawidłowo wykrywane.
Czy WebProxy obsługuje protokół UDP oraz WebSockety?
WebSocket jest po prostu rozszerzeniem protokołu HTTP(S) – w pełni obsługiwany przez WebProxy, co umożliwia płynną integrację z powszechnie używanymi aplikacjami AI wyposażonymi w interfejsy webowe.
UDP jest protokołem bezstanowym nie wymagającym certyfikatów; komunikujesz się bezpośrednio za pomocą nazwa_hosta:port zamiast tego. Szyfrowanie zarządzane jest na poziomie aplikacji (np. LiveKit używający DTLS). Ponieważ WebProxy opiera się na protokole HTTP, a ten działa przez TCP, nie może przekierowywać ruchu UDP – jednak po prostu nie potrzebujesz proxy dla UDP w ogóle. Wystarczy otworzyć wymagane porty UDP w swojej zaporze sieciowej.
Czy można ograniczyć dostęp do konkretnych adresów IP?
Nasza SSL WebProxy integruje się płynnie z wbudowanymi zasadami zapory sieciowej Trooper.AI. Aby ograniczyć dostęp do wyznaczonych adresów IP lub zakresów dla podniesionej bezpieczeństwa, skonfiguruj odpowiednie zasady zapory w Panelu Zarządzania.
Aby uzyskać szczegółowe wskazówki dotyczące wdrażania ograniczeń adresów IP, zapoznaj się z naszą dokumentacją:🛡️ Trooper.AI dostosowalny Firewall na poziomie sieci
Czy moja usługa wewnętrzna działa w protokole HTTP czy HTTPS?
To jest zasadne pytanie. Wewnętrznie, Twoja usługa działa jako standardowa usługa HTTP na konfigurowalnym porcie, takim jak 8080. Ten port pozostaje wewnętrzny dla Twojej instancji serwera. Usługa proxy internetowego zainstalowana za pomocą tego szablonu obsługuje szyfrowanie SSL, automatycznie udostępniając i zarządzając certyfikatem SSL w celu zapewnienia bezpiecznego dostępu z zewnątrz. W zasadzie ten szablon ustanawia bezpieczne połączenie HTTPS między Twoim wewnętrznym portem a publicznym Internetem.
Istniejące konfiguracje Nginx
Ten szablon instaluje i konfiguruje Nginx, aby przekierowywał ruch wewnętrzny na Twoim serwerze GPU. Nie zastąpi on istniejących konfiguracji, ale bezpośrednie zarządzanie Nginx na serwerze GPU generalnie nie jest zalecane ze względu na potencjalną złożoność. Rozważ, czy bezpośrednie zarządzanie Nginx jest niezbędne w Twoim przepływie pracy.
Wiele instancji proxy SSL może działać równolegle. Każda instancja tworzy własną konfigurację Nginxa opartą o przypisany zewnętrzny port, dzięki czemu indywidualne konfiguracje proxy pozostają oddzielone.
Obsługa zablokowanych żądań i ochrona przed atakami brute-force
Nasza Zabezpieczona Proksy SSL zawiera ochronę na poziomie infrastruktury, aby utrzymać stabilność warstwy routingu i chronić Twoją usługę przed nadmiernym ruchem. Ciągle monitoruje stan połączeń oraz wzorce ruchu, tymczasowo ograniczając źródła powodujące powtarzające się awarie. Dzięki temu proksy może odróżnić prawdziwą usterkę od normalnej operacji – Twoja usługa powinna jasno sygnalizować rzeczywiste problemy, np. poprzez odrzucenie lub zamknięcie połączenia, albo zwracanie błędu typu 5xx błąd serwera, gdy jest faktycznie niedostępna.
Autoryzacja na poziomie aplikacji (np. sprawdzanie loginu lub kluczy API zwracające 401/403) jest obsługiwana przez Twoją własną usługę. Proxy celowo nie blokuje tych przypadków, dzięki czemu normalne procesy autentykacji nigdy nie są przerywane.
Kody błędów (kody E)
Jeśli natrafisz na stronę z błędem podczas dostępu do swojego punktu końcowego, zostanie wyświetlony unikalny kod błędu (np. e-code: TP3) w nagłówku strony. Proszę uwzględnić ten kod przy kontaktowaniu się z wsparciem – ułatwi nam to szybkie zlokalizowanie przyczyny.
| # | Status | Znaczenie | Co można zrobić |
|---|---|---|---|
| TP1 | 502 | Błąd bramy pośredniczącej podczas nawiązywania połączenia z Twoją usługą. | Sprawdź, czy Twoja wewnętrzna usługa działa i odśwież stronę po kilku momentach. |
| TP2 | 403 | Zapytanie zablokowane przez regułę zapory sieciowej dla Twojego punktu końcowego. | Sprawdź ustawienia firewalla/listy zezwolenia (allow-list) dla źródłowego adresu IP i portu. |
| TP3 | 502 | Twoja wewnętrzna usługa nie jest dostępna. | Upewnij się, że usługa słucha na skonfigurowanym porcie wewnętrznym. |
| TP4 | 503 | Dostęp do Twojej usługi został tymczasowo zablokowany po powtarzających się błędach. | Za chwilę odśwież stronę. Unikaj automatycznych ponownych prób z strony klienta. |
| TP5 | 502 | Połączenie z Twoją usługą zostało odrzucone, nie znaleziono jej lub wystąpił timeout. | Upewnij się, że usługa jest dostępna, osiągalna i odpowiada na właściwym porcie. |
💡 Unikaj agresywnych automatycznych ponownych prób przy widoku strony z błędem. Powtarzające się nieudane żądania mogą prowadzić do tymczasowego blokowania (TP4).