Dostęp SSH (wraz z transferem plików)
Każdy GPU Server Blib uruchamia pełną instancję Ubuntu 24.04 LTS lub Ubuntu 22.04 LTS z pełnym dostępem na poziomie root. Można uzyskać dostęp do swojej maszyny bezpośrednio przez SSH za pomocą danych uwierzytelniających udostępnionych w interfejsie zarządzania.
Uwaga: Port SSH jest unikalny dla każdej maszyny – upewnij się, że używasz właściwego numeru portu. Nie jest to port 22; zazwyczaj mieści się on w zakresie od 10000 do 59999.
UWAGA dotycząca UFW 🚨 Nie potrzebujesz aktywnego zapory sieciowej (UFW) na swoim serwerze GPU Blib! Dowiedz się więcej tutaj: 🛡️ Trooper.AI dostosowalny agent ochrony sieciowej poziomu networkowego. Agenci AI mogą sugerować zabezpieczenie serwera narzędziami typowo używanymi w scenariuszach dla serwerów WWW. Nie rób tego. Aktywny UFW może blokować dostęp do twojego serwera.
1. Pobieranie danych uwierzytelniających SSH
Aby uzyskać dostęp do swojego serwera, otwórz Interfejs Zarządzania Trooper.AI i przejdź do aktywnego instancji Blib.
Kliknij przycisk

Zobaczysz następujące informacje:
- Nazwa hosta (np.
connect01.trooper.ai) - Port SSH
- Nazwa użytkownika
- Hasło (kliknij ikonę oka, aby je wyświetlić)

Zmiana hasła SSH na Twoim serwerze GPU Blib może zakłócić wstępnie zainstalowane szablony, ponieważ opierają się one na domyślnych danych uwierzytelniających. Upewnij się, że zachowasz oryginalne hasło, aby utrzymać funkcjonalność wszystkich skonfigurowanych aplikacji.
Chcesz używać kluczy SSH? Zainstaluj szablon Narzędzia Bezpieczeństwa od Trooper.AI, aby skonfigurować uwierzytelnianie za pomocą klucza SSH. Następnie możesz dodać swój publiczny klucz dla bezpiecznych logowań, opcjonalnie wyłączając autoryzację oparte na haśle lub wdrażając fail2ban (zalecane), aby poprawić bezpieczeństwo SSH.
2. Nawiązywanie połączenia SSH
Użyj standardowego polecenia SSH, aby połączyć się z serwerem:
ssh USERNAME@HOSTNAME -p PORT
Zastąp USERNAME, HOSTNAME, i PORT z wartościami z pulpitu.
Przykład:
ssh [email protected] -p 15012
Jeśli to Twoje pierwsze połączenie, Twój terminal może poprosić o potwierdzenie odcisku palca serwera:
The authenticity of host 'connect01.trooper.ai (IP)' can't be established.
Are you sure you want to continue connecting (yes/no)?
Wpisz tak i naciśnij Enter, aby kontynuować.
3. Potwierdzenie połączenia
Po pomyślnym połączeniu powinieneś zobaczyć standardowy wiersz poleceń:

Oznacza to, że jesteś teraz zalogowany do swojego GPU Server Blib.
4. Korzystanie z uprawnień roota
Chociaż jesteś zalogowany jako użytkownik bez uprawnień roota ze względów bezpieczeństwa, twoje konto ma pełne uprawnienia. Możesz wykonywać zadania administracyjne za pomocą sudo.
Przykłady:
sudo apt update
sudo fdisk -l
Przy pierwszym użyciu sudozostaniesz poproszony o podanie podanego hasła.
5. Uwagi
- Twoje połączenie SSH jest zabezpieczone i izolowane.
- Wszystkie zainstalowane szablony (np. Jupyter, ComfyUI) pozostają aktywne równolegle i są dostępne przez przypisane publiczne porty.
- W celu zaawansowanego provisioning lub automatyzacji możesz zintegrować ten dostęp z
rsync,scp, lub narzędzia konfiguracyjne takie jakAnsible.
6. Transfer plików przez SFTP
Bezpieczny transfer plików do i z Twojego GPU Server Blib jest łatwo osiągalny za pomocą SFTP (Secure File Transfer Protocol). SFTP zapewnia zaszyfrowane połączenie przez SSH, gwarantując poufność i integralność Twoich danych podczas przesyłania. Jest to zalecana metoda przesyłania zbiorów danych, modeli, skryptów lub jakichkolwiek innych plików wymaganych do Twoich projektów.
Aby połączyć się za pomocą protokołu SFTP, będziesz potrzebował klienta SFTP. Popularne opcje obejmują FileZillę, Cyberduck (nasza ulubiona) oraz WinSCP. Te aplikacje działają podobnie jak tradycyjne eksploratory plików i pozwalają przeglądać oraz zarządzać plikami zarówno na lokalnej maszynie, jak i na zdalnym serwerze.
Konfiguracja:
- Host: Wprowadź nazwę hosta Twojego serwera GPU Blib (znajdziesz ją w interfejsie zarządzania Trooper.AI).
- Port: Użyj numeru portu SSH podanego w interfejsie zarządzania (to liczba pięciocyfrowa!)
- Nazwa użytkownika: Wprowadź nazwę użytkownika SSH podaną w interfejsie zarządzania (część przed znakiem @ w poleceniu połączenia SSH).
- Hasło: Wprowadź hasło SSH powiązane z Twoim kontem.
Po połączeniu możesz płynnie przesyłać i pobierać pliki między swoim lokalnym komputerem a Blibem. Interfejs SFTP wyświetli system plików Twojego serwera jako lokalizację zdalną, umożliwiając nawigację i zarządzanie plikami tak, jak na komputerze lokalnym.
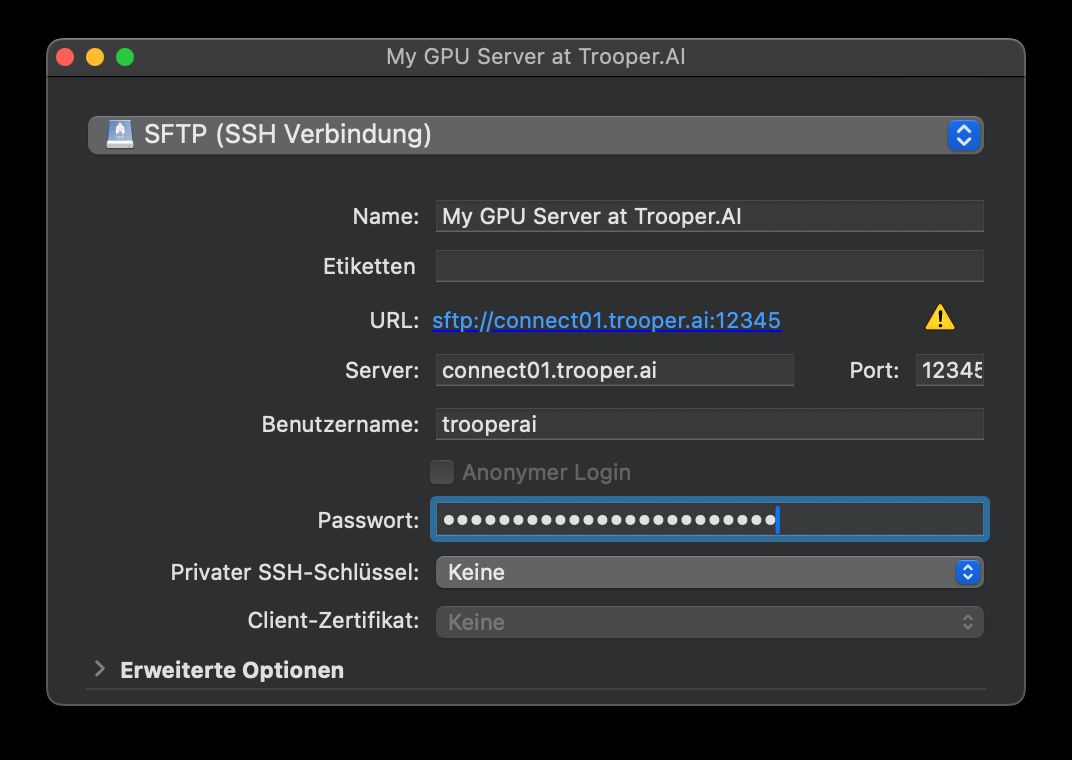
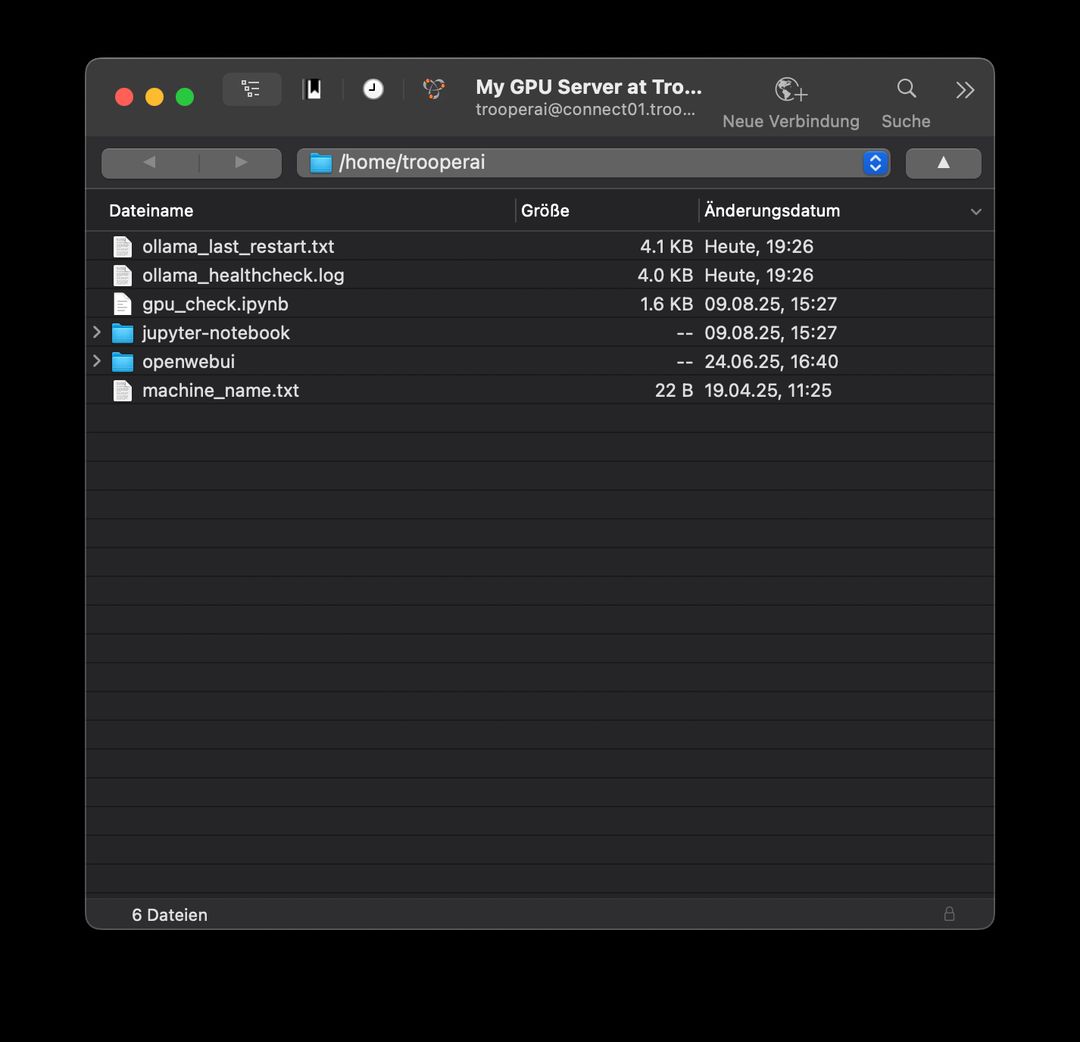
SFTP to bezpieczna i niezawodna metoda zarządzania plikami na serwerze GPU Blib Trooper.AI, umożliwiająca efektywny transfer danych i rozwój projektu.
7. Rozwiązywanie problemów z SSH
Problemy z dostępem po ponownym uruchomieniu
Jeśli napotkasz problemy z dostępem po ponownym uruchomieniu, najpierw sprawdź konfigurację SSH i ustawienia zapory sieciowej w terminalu Jupyter Notebook. Lokalna zapora (UFW) zazwyczaj nie jest wymagana i może utrudniać dostęp. Dowiedz się więcej tutaj: 🛡️ Trooper.AI niestandardowa Zapora na Poziomie Sieciowym. Jeżeli problem będzie nadal występował, wyłącz zaporę serwera lub skontaktuj się z naszym zespołem wsparcia o pomoc: Kontakty Wsparcia
Dostęp SSH oparty na haśle
Jeśli używasz nowszej dystrybucji Linuksa na swoim komputerze lokalnym (np. Ubuntu 24.04+), Twój klient SSH może domyślnie używać uwierzytelniania kluczem publicznym, nawet jeśli próbujesz użyć hasła.
Jeśli wydaje się, że Twoje hasło jest odrzucane natychmiast, spróbuj wymusić uwierzytelnianie hasłem w sposób jawny:
ssh -vvv -o PreferredAuthentications=password -o PubkeyAuthentication=no USERNAME@HOSTNAME -p PORT
Zastąp USERNAME, HOSTNAME, i PORT z podanymi przez Ciebie wartościami.
To informuje SSH, aby pomijało wyszukiwanie kluczy i używało bezpośrednio metody hasła.
Problemy z Known_Host po przywróceniu z zamrożonego stanu lub migracji
Po przywróceniu zamrożonej instancji lub migracji Bliba, możesz napotkać WARNING: REMOTE HOST IDENTIFICATION HAS CHANGED! Błąd podczas próby połączenia przez SSH. Dzieje się tak, ponieważ klucz SSH serwera został zmieniony, a Twój lokalny komputer pamięta stary klucz.
Aby rozwiązać ten problem:
Usuń stary klucz z pliku
known_hosts:Plik
known_hostsprzechowuje klucze SSH serwerów, do których wcześniej się łączono. Musisz usunąć wpis dotyczący serwera Trooper.AI. Plik znajduje się zazwyczaj pod ścieżką~/.ssh/known_hostsna systemach Linux/macOS oraz%USERPROFILE%\.ssh\known_hostsna Windows.- Linux/macOS: Otwórz plik w edytorze tekstu i znajdź linię rozpoczynającą się od nazwy hosta lub adresu IP Twojego serwera Trooper.AI. Usuń całą tę linię.
- Windows: Otwórz plik w edytorze tekstu (np. Notatniku) i postępuj zgodnie z tymi samymi instrukcjami co dla Linux/macOS.
Alternatywnie użyj polecenia
ssh-keygen -R:Aby usunąć klucz bezpośrednio, możesz wykorzystać komendę
ssh-keygen:bashssh-keygen -R HOSTNAMEPonownie połączenie:
Po usunięciu starego klucza spróbuj ponownie połączyć się z serwerem za pomocą SSH. Będziesz poproszony o potwierdzenie nowego klucza. Wpisz
tak, a następnie naciśnij Enter.
To zaktualizuje twoje known_hosts plik z nowym kluczem, a następnie powinieneś być w stanie połączyć się bez dalszych ostrzeżeń.
Serwer przechodzi w stan uśpienia/wstrzymania po braku aktywności
Jeśli połączenie działa przez jakiś czas, a następnie całkowicie się przerywa — z obiema SSH i VNC stającymi się niedostępnymi —, serwer może przechodzić w stan wstrzymania/spoczynku po pewnym czasie nieaktywności. Zdarza się to, gdy na serwerze zainstalowane jest graficzne środowisko pulpitowe (np. GNOME, XFCE). Środowiska pulpitu włączają automatyczne wstrzymywanie i oszczędzanie energii domyślnie, zazwyczaj po około ~20 minutach nieaktywności. Na serwerze GPU umieszcza całą maszynę w trybie spoczynkowym i przerywa wszelką łączność. Aby naprawić ten problem:
- Restartuj maszynę za pomocą Akcje > Restart i szybko ponownie nawiąż połączenie.
- Wyłącz automatyczne zawieszanie i zarządzanie energią. Uruchom:
sudo systemctl mask sleep.target suspend.target hibernate.target hybrid-sleep.target suspend-then-hibernate.target
This prevents the server from ever suspending, regardless of desktop settings.
- Opcjonalnie usunięcie środowiska pulpitowego w całości — serwer GPU nie potrzebuje go.
Uwaga: GPU Server Blib to serwer, nie maszyna stacjonarna. Zalecamy całkowite unikanie graficznych środowisk desktopowych oraz ich funkcji zarządzania energią, gdyż mogą przerywać długotrwałe zadania i łączność.
Zapobieganie rozłączeniom SSH
Masz problemy z rozłączanymi połączeniami SSH, szczególnie na Windows? Utrzymaj połączenie aktywne za pomocą tego polecenia:
ssh -o ServerAliveInterval=30 -o ServerAliveCountMax=4 USERNAME@PUBLIC_HOST -p PORT
Wysyła to pakiet "keep-alive" co 30 sekund i ponawia próbę do 4 razy, jeśli nie otrzyma odpowiedzi. Pożegnaj się z frustrującymi rozłączeniami! 🚀
Niestabilne sytuacje sieciowe: Połączenia SSH mogą być niestabilne w przypadku nietrwałych połączeń sieciowych. Silnie zalecamy używanie stabilnego prywatnego Wi-Fi lub przewodowego połączenia Ethernet. Połączenia mobilne 📱, VPN, publiczne Wi-Fi (takie jak w Airbnb, kawiarni czy na uczelni), oraz połączenia przez Skylink mogą wprowadzać przerywane problemy z łącznością. Jeśli korzystasz z tych rodzajów połączeń, upewnij się, że Twoja sieć wspiera próby ponownego nawiązania połączenia.
Przyspieszenie wolnych transferów (i zrozumienie strat pakietów w ping)
Przesyłanie danych do Pana/Pani Bliba wydaje się wolne, albo ping / mtr pokazuje utratę niektórych pakietów? Prawdopodobnie Twoja maszyna jest w porządku. Aby utrzymać sprawiedliwą wydajność dla wszystkich klientów, nasza sieć aktywnie zarządza przepustowością. Pod obciążeniem niektóre pakiety mogą być celowo odrzucane. Ping i MTR wyświetlają to jako „utratę pakietów”, choć połączenie działa normalnie.
Większość systemów Linux używa domyślnie algorytmu TCP CUBIC. CUBIC traktuje każdy utracony pakiet jako zator sieciowy i gwałtownie zwalnia prędkość, przez co prędkości przesyłu mogą pozostać znacznie poniżej rzeczywistej przepustowości linii. BBR radzi sobie z tym o wiele lepiej i utrzymuje szybki transfer.
Aby przyspieszyć Państwa uploady:
Przełącz wysyłającą maszynę na BBR. Dla uploadów jest to Państwa lokalny komputer. BBR jest dostępny w systemie Linux (wersja jądra 4.9 lub nowsza):
bashsudo modprobe tcp_bbr echo "net.core.default_qdisc=fq" | sudo tee -a /etc/sysctl.conf echo "net.ipv4.tcp_congestion_control=bbr" | sudo tee -a /etc/sysctl.conf sudo sysctl -pSprawdź, czy jest aktywne:
bashsysctl net.ipv4.tcp_congestion_controlWynik powinien być
net.ipv4.tcp_congestion_control = bbr.Opcjonalnie: zrób to samo na swojej maszynie Blib. To przyspiesza transfery z serwera do internetu, np. pobieranie przez użytkowników lub wysyłanie danych do zewnętrznego magazynu.
Nie na systemie Linux? macOS nie oferuje BBR. Prześlij kilka plików równolegle zamiast tego (np. za pomocą wielu transferów rsync lub SFTP jednocześnie). Strumienie równoległe kompensują duży fragment spowolnienia.
Sprawdzanie połączenia poprawnie: Na wspólnym sieciowym środowisku, pewna utrata w pingu lub mtr pod obciążeniem jest normalna i nie oznacza, że serwer Pana/Pani jest uszkodzony. Utrata wyświetlana na pośrednich węzłach często nie jest rzeczywista, ponieważ wiele routerów odpowiada na te pakiety testowe z niższym priorytetem. To, co naprawdę ma znaczenie, to prędkość rzeczywistych transferów. Sprawdź ją bezpośrednio, np. korzystając z wyjścia postępu polecenia rsync -avP podczas wysyłania dużego pliku.
Wskazówka: Dla dużych zbiorów danych użyj
rsyncz obsługą wznowienia (rsync -avP) tak, aby przerwany transfer kontynuował się od miejsca przerwania.
Wszystkie tematy związane z siecią w jednym miejscu: Sieć & Połączność
Dowiedz się więcej na temat dostępu HTTP(S) oraz informacji o certyfikatach SSL
Pomoc przy pierwszym połączeniu
W przypadku problemów związanych z dostępem skontaktuj się z [email protected] lub szybciej przez WhatsApp: +4961269289991.