Che cos'è il Regolamento sull'Intelligenza Artificiale dell'UE?
Il Regolamento UE sull’IA classifica i sistemi di intelligenza artificiale in base al rischio e attribuisce obblighi di conseguenza. Invece di regolamentare la tecnologia stessa, disciplina come e dove l’IA viene utilizzata — e quanto danno potenziale comporta una data applicazione.
Si applica anche in base al Suo ruolo nella catena del valore dell'AI. La maggior parte delle PMI sono deployers (Lei utilizza un sistema AI nelle Sue operazioni), non providers (Lei costruisce e immette sul mercato uno di questi sistemi). I deployers hanno obblighi notevolmente più leggeri rispetto ai providers — un punto fondamentale che la maggior parte degli allarmismi trascura.
⚖️ I Quattro Livelli di Rischio — e Cosa Significa per Lei
Ogni sistema di intelligenza artificiale rientra in una delle quattro categorie. La tabella sottostante mostra dove la maggior parte delle piccole imprese si colloca effettivamente.
| Livello di rischio | Esempi tipici | Cosa significa per la Sua PMI |
|---|---|---|
| Inaccettabile | Valutazione sociale, sorveglianza biométrica manipolativa o occulta | Proibito — non utilizzare |
| Elevato | AI nel reclutamento, nel credit scoring, nell’istruzione, nelle infrastrutture critiche | Consentito, ma con obblighi rigorosi (sorveglianza, registrazione, documentazione) |
| Limitato | Chatbot, testo/immagini/video generati da AI | Trasparenza solo — Lei deve rivelare che è coinvolto l'AI |
| Minimo | Filtri antispam, raccomandazioni, la maggior parte delle funzionalità AI quotidiane di SaaS | Nessuna obbligazione specifica |
La maggior parte degli usi dell'AI da parte delle PMI è a rischio minimo o limitato. La trappola più comune è l'AI nella selezione del personale — la scrematura dei CV e il ranking dei candidati sono considerati ad alto rischio.
📅 Le scadenze che contano davvero
Il Regolamento è entrato in vigore il 1 agosto 2024 e si applica per fasi.
| Data | Cosa si applica |
|---|---|
| 2 febbraio 2025 | Divieti per l'AI a rischio inaccettabile + obblighi di AI literacy (già in vigore) |
| 2 agosto 2025 | Regole per i modelli di intelligenza artificiale generale (GPAI) + governance |
| 2 agosto 2026 | La maggior parte degli obblighi rimanenti, compresi quelli relativi alla trasparenza e alle regole ad alto rischio (Annex III) |
| 2 agosto 2027 | AI a rischio elevato incorporata in prodotti regolamentati (Annex I) |
Un'importante precisazione. Un pacchetto di semplificazione noto come il Digital Omnibus propone lo spostamento della scadenza per l'Annesso III ad alto rischio dal 2 agosto 2026 al 2 dicembre 2027. Fino a quando tale modifica non sarà formalmente pubblicata nella Gazzetta Ufficiale dell'UE, il 2 agosto 2026 rimane la data legalmente vincolante — quindi pianifichi per agosto 2026 e consideri qualsiasi proroga come margine di manovra, non come motivo per fermarsi.
La Sua Piccola Impresa Risulta Coinvolta?
Probabilmente meno di quanto Lei teme — ma «meno» non significa «nessuno». Tre quick tests:
- Utilizza Lei una pratica vietata? Quasi nessuna PMI lo fa, ma verifichi di non effettuare categorizzazione biometrica nascosta o valutazione sociale.
- Sta implementando un caso d'uso ad alto rischio? Se utilizza l'AI per filtrare o classificare candidati, è probabilmente un utilizzatore di un sistema ad alto rischio.
- I clienti interagiscono con la Sua AI? Un chatbot o contenuti generati dall'AI innescano obblighi di trasparenza — gli utenti devono essere informati che stanno interagendo con l'AI.
Se nessuno dei casi si applica, il Suo compito è principalmente documentazione e burocrazia di routine. Se invece uno di essi si applica, l’elenco di controllo sottostante è per Lei.
✅ Elenco di conformità del Regolamento UE sull’IA per PMI
Segua questi passaggi nell'ordine indicato. La maggior parte delle PMI può completare il nucleo essenziale in pochi giorni mirati.
- 1. Costruisca un inventario dei sistemi AI. Elenchi ogni sistema AI che utilizza — inclusi quelli nascosti all’interno di strumenti SaaS quotidiani (scoring lead in CRM, assistenti email, chatbot di supporto). Non può essere conforme alle regole per i sistemi non censiti.
- 2. Classificare ogni sistema in base al rischio. Assegni a ciascun elemento una fascia di rischio e registri perché. Questo documento costituisce la spina dorsale del Suo fascicolo di conformità.
- 3. Confermi il Suo ruolo. Per ogni sistema, annoti se Lei usa (deployer) o sviluppa/marchia (provider). L’ottimizzazione fine di un modello aperto e la sua distribuzione sotto il Suo nome possono renderLa un provider.
- 4. Gestire correttamente i sistemi ad alto rischio. Utilizzarli secondo le istruzioni del fornitore, garantire uman oversight, mantenere i registri, monitorare le prestazioni e informare le persone interessate ove richiesto.
- 5. Adempiere agli obblighi di trasparenza. Etichetti chiaramente i chatbot AI e riveli i contenuti generati da intelligenza artificiale, come testi, immagini, audio e video. Questa è la norma che la maggior parte delle PMI trascura.
- 6. Metti in ordine la governance dei dati. Documenti le fonti dei dati, la base legale ai sensi del GDPR, i periodi di conservazione e i controlli di accesso. L'AI Act e il GDPR si sovrappongono pesantemente in questa sezione.
- 7. Formi la Sua squadra. Da febbraio 2025 deve garantire che il personale possieda una sufficiente AI literacy. Una breve sessione interna documentata soddisfa questa esigenza per la maggior parte delle PMI.
- 8. Annoti tutto e mantenga aggiornato il documento. Mantenere un file semplice: inventario, classificazioni, fonti dei dati, misure di supervisione e registri della formazione. Se un regolatore chiede, questo file è la Sua risposta.
⚠️ Cosa Accade Se Lei Lo Ignora? Le Sanzioni
L'inadempienza è costosa. Le sanzioni variano in base alla gravità della violazione — e per le infrazioni più gravi possono arrivare fino a €35 milioni o il 7% del fatturato globale annuo, a seconda di quale sia maggiore.
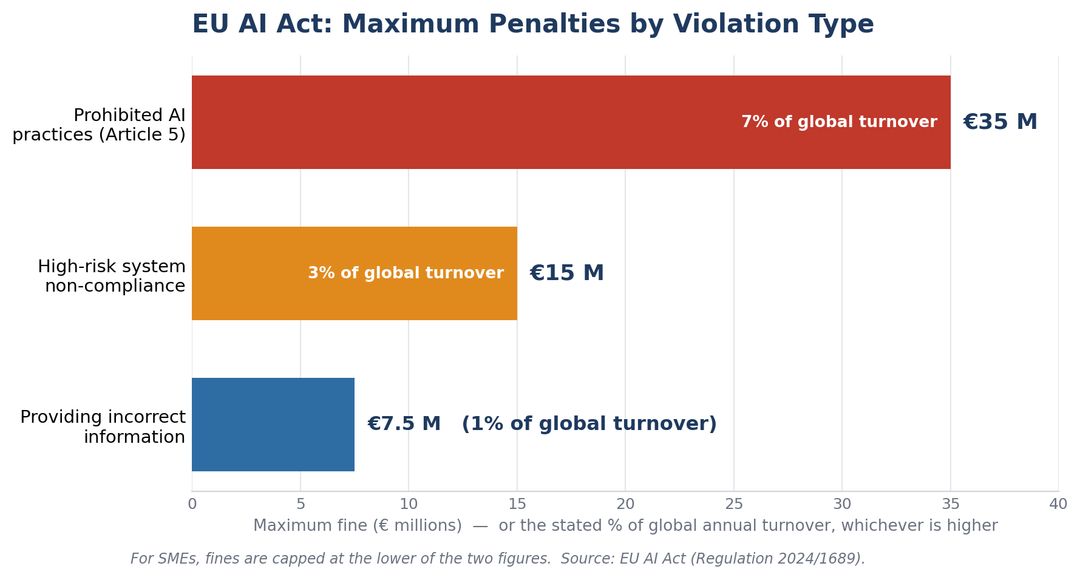
Per le PMI, esiste un allentamento: le sanzioni sono limitate alla somma più bassa tra i due importi, non alla più alta. La normativa prevede inoltre un trattamento proporzionale — modelli semplificati di documentazione e accesso prioritario alle regulatory sandboxes. Tuttavia, non esiste nessuna esenzione totale: le regole fondamentali restano in vigore.
🔐 Perché Dove Ospita la Sua IA Fa Tutta la Differenza
Ecco la parte che la maggior parte delle guide sulla conformità trascura. Una quota significativa del rischio derivante dal Regolamento sull’Intelligenza Artificiale e dal GDPR si riduce a una domanda: i Suoi dati escono dal Suo controllo?
Quando invia prompt, registrazioni clienti o documenti a un'AI cloud di terze parti, Lei eredita i flussi di dati del fornitore, i sottoprocessori e — qualora il fornitore sia di proprietà statunitense — l’eventuale esposizione al US CLOUD Act, anche quando i server si trovano in Europa.
L'auto-ospitaggio ribalta tutto questo. Quando esegue modelli open-source sul Suo server GPU nell’UE, i dati non escono mai dal Suo perimetro — il che trasforma numerose domande di conformità in configurazioni semplici.
| Fattore di conformità | Intelligenza artificiale cloud di terze parti | Autogestito su un server GPU nell'EU |
|---|---|---|
| Residenza dei dati | Dipende dal contratto del fornitore e dai sottoprocessori | Completamente sotto il Suo controllo nell'EU |
| Esposizione al {{CLOUD Act}} statunitense | Possibile, anche con server EU | Nessuno (nessuna sede legale negli USA, nessuna esportazione dei dati) |
| Tracciabilità delle audit e registrazione | Limitato a ciò che il fornitore rende visibile | Completa, sulla Sua infrastruttura |
| trasferimenti di dati GDPR | Trasferimento transfrontaliero da giustificare | Nessun trasferimento — i dati rimangono nel Suo perimetro |
| Controllo del modello e dei costi | Lock-in del fornitore, modifiche impreviste | Controllo totale, costi prevedibili |
Per una PMI, il «controllare la propria infrastruttura» è spesso il percorso più breve per una conformità verificabile.
🇪🇺 Come Trooper.AI L’aiuta a Rimanere in Regola
Trooper.AI affitta macchine GPU ospitate nell’{{EU}} — costruite in Germania, con nessuna società madre statunitense — così può eseguire modelli open-source come Mistral e Llama interamente su infrastruttura sotto il Suo controllo. Questo Le garantisce la sovranità dei dati che l’{{AI Act}} e il {{GDPR}} premiano, senza acquistare {{hardware}}.
Se il Suo piano per il 2026 prevede un chatbot AI, un assistente per documenti o la sostituzione di uno strumento cloud statunitense, realizzarlo su un proprio server EU rende l’elenco delle verifiche sopra riportato molto più semplice da soddisfare.
Principi chiave includono:
- ✅ infrastruttura ospitata nell’UE
- ✅ conformità al GDPR
- ✅ conformità alla normativa EU AI Act
- ✅ Punti di accesso sicuri e protezione SSL
- ✅ Accesso completo root e sovranità dei dati.
Noleggi una macchina privata con GPU nell'EU e inizi a costruire oggi.
Domande frequenti
Quando si applica il EU AI Act alle piccole imprese?
Le principali obbligazioni si applicano dal 2 agosto 2026, dopo le fasi precedenti di febbraio e agosto 2025. Una proposta di Digital Omnibus potrebbe rinviare le regole ad alto rischio al dicembre 2027, ma fino alla sua pubblicazione ufficiale, il 2 agosto 2026 rimane la scadenza vincolante.
Le PMI sono esenti dall'EU AI Act?
No. Non esiste alcuna esenzione generale. Le PMI ricevono un trattamento proporzionale — modelli semplificati, accesso alla sandbox e sanzioni limitate alla soglia inferiore — ma le regole fondamentali continuano comunque ad applicarsi.
Quali sono le sanzioni per la mancata conformità?
Fino a €35 milioni o il 7% del fatturato globale per pratiche vietate; fino a €15 milioni o il 3% per violazioni ad alto rischio; e fino a €7,5 milioni o l’1% per informazioni errate. Per le PMI, la sanzione è la lower delle due cifre.
L'utilizzo di ChatGPT o Copilot rende la Sua azienda non conforme?
Non automaticamente — ma l’AI cloud di terze parti sposta i dati al di fuori del Suo controllo e può complicare gli adempimenti relativi al GDPR e ai doveri di trasparenza. L’auto-ospitaggio di un modello aperto su infrastrutture EU elimina tale esposizione.
Deve etichettare il Suo chatbot AI?
Sì. Le regole di trasparenza a rischio limitato richiedono di informare gli utenti quando interagiscono con un sistema AI e di rivelare i contenuti generati dall’IA.
Qual è il singolo passo più utile da compiere per primo?
Costruisca il Suo inventario di AI e classifichi ogni sistema in base al rischio. Tutto il resto dipende da questo.
Ultimo aggiornamento: giugno 2026. Questo articolo fornisce informazioni generali sul Regolamento UE sull’Intelligenza Artificiale e non costituisce consulenza legale. Verifichi i Suoi obblighi specifici con un professionista qualificato.
Cosa sta aspettando Lei?
Noleggi il Suo GPU Server oggi e inizi a creare applicazioni AI straordinarie! I Trooper.AI GPU servers sono costruiti con tecnologia high-end completamente riciclata degli ultimi anni, progettati per offrirLe le migliori prestazioni, sicurezza e affidabilità per tutte le Sue esigenze di intelligenza artificiale.
Noleggi un GPU Server per l'AI
EU location · Alta privacy · Great performance · Best support